2025년 8월 1일, 유럽연합(EU)은 무선 기기와 IoT 제품을 대상으로 한 RED(Radio Equipment Directive) 3.3 사이버보안 요건을 전면 시행했습니다.
이는 단순한 기술 규정이 아니라, 유럽 시장에 진출하는 모든 무선 제품 제조사가 반드시 충족해야 하는 법적 의무입니다.
왜 이번 규제가 중요한가?
과거 RED는 주로 전자파 적합성이나 안전성 중심의 규정이었지만, 이제 사이버보안이 핵심 요건으로 추가되었습니다.
특히 다음 세 가지 조항이 2025년부터 의무화되었습니다.
3.3(d) : 네트워크 리소스 보호 및 서비스 안정성 확보
3.3(e) : 개인정보 및 위치정보 안전한 처리
3.3(f) : 인증·결제 기능 위조 및 사기 방지
즉, 유럽으로 수출되는 스마트 가전, 웨어러블, 산업용 IoT 설비, 차량용 무선 모듈 등 모든 무선 기기가 새로운 보안 검증을 거쳐야만 시장에 진입할 수 있습니다.
기업에게 미치는 영향
RED 3.3은 유예 없는 강제 규제이므로, 미준수 시 다음과 같은 리스크가 발생합니다.
🚫 통관 거부: 유럽 항만·세관 단계에서 수출 차단
🚫 판매 금지: 인증 불가 제품은 현지 유통 불가
🚫 시장 경쟁력 약화: 인증 지연으로 시장 진입 타이밍 상실
특히 중소·중견 제조사는 보안 전문 인력과 규제 대응 경험이 부족해 준비 과정에서 큰 어려움을 겪을 수 있습니다.
👉 잠깐이라도 인증 대응이 지연되면, 수출 물량 전체가 묶일 수 있습니다.
대응은 어떻게 해야 하나?
기업이 RED 3.3을 준비하기 위해서는 단순 시험만으로는 부족합니다.
설계 단계부터 보안 요구사항을 반영하고, 기술문서·보안 가이드·증빙자료를 함께 제출해야 합니다.
따라서 기업은 다음과 같은 단계별 전략이 필요합니다.
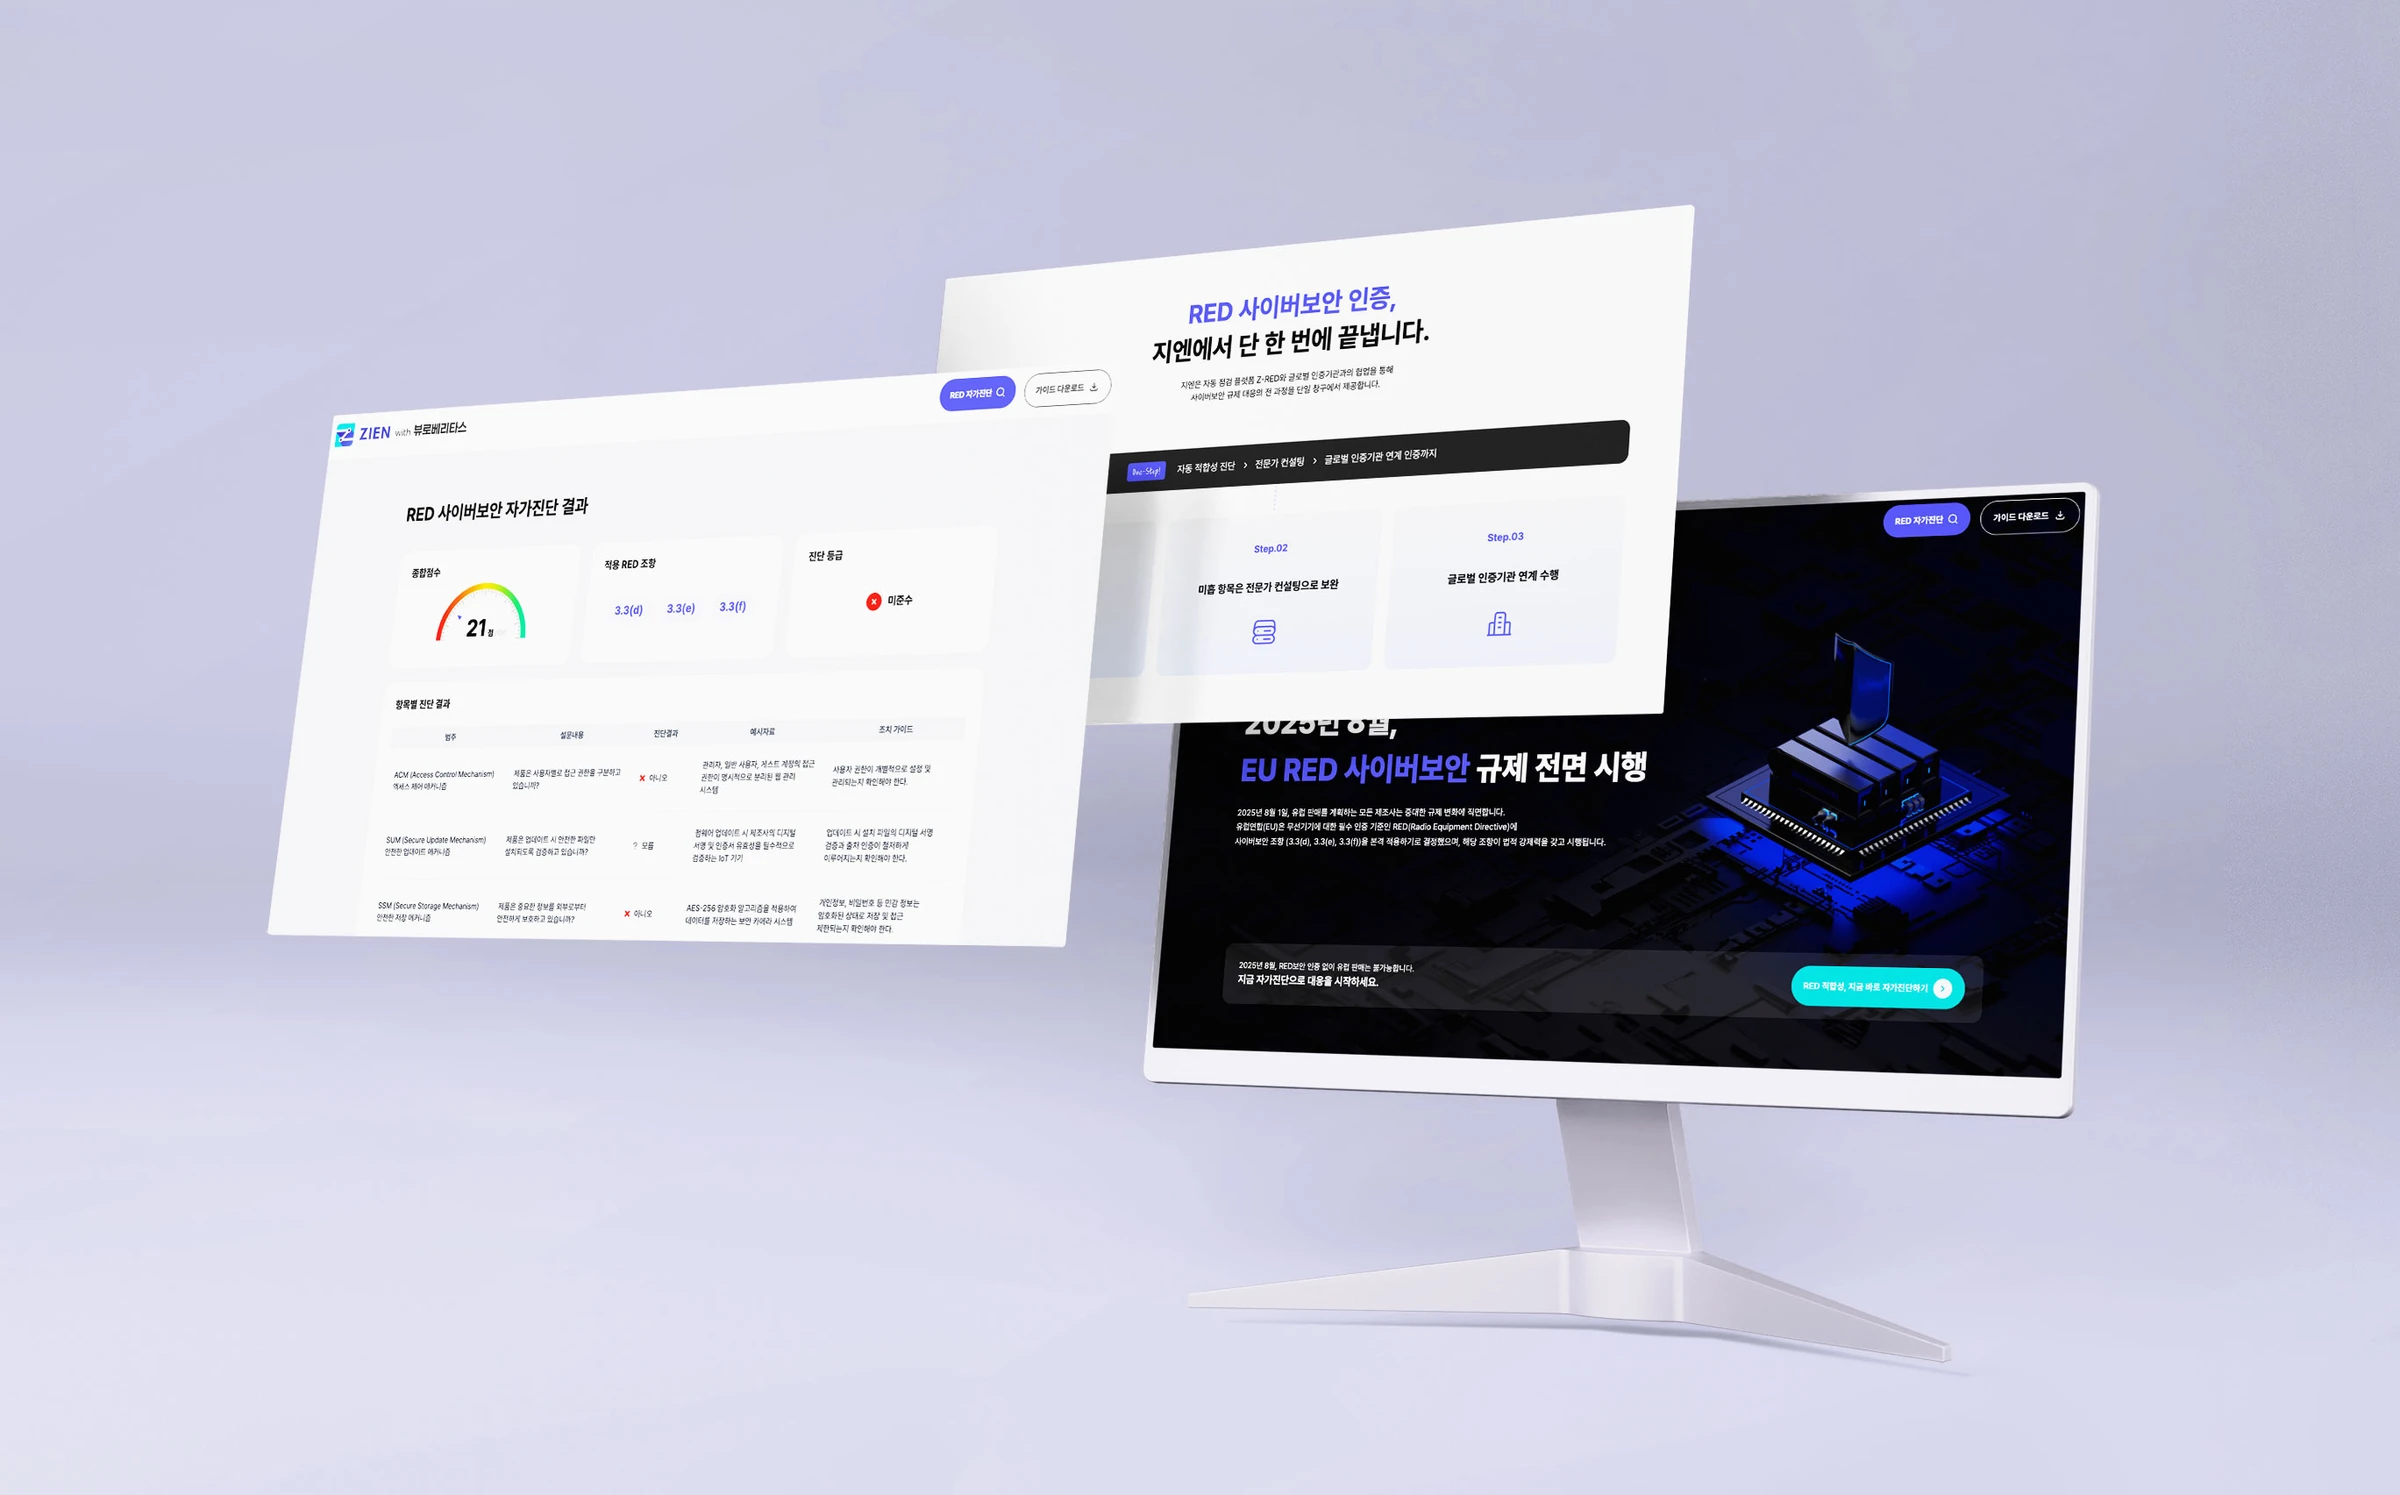
자가진단 – 제품이 RED 3.3 대상인지, 어떤 보안 항목이 부족한지 확인
보안 설계 반영 – 펌웨어·네트워크·개인정보 보호 설계 강화
기술문서 준비 – 규제 조항별 대응 근거를 문서화
공인 인증기관 연계 – 시험·심사 절차 진행
지엔의 솔루션: RED 3.3 인증 컨설팅
지엔은 EU 공인 인증기관 뷰로베리타스(Bureau Veritas)와 협력하여, RED 3.3 대응을 위한 인증 컨설팅을 제공합니다.
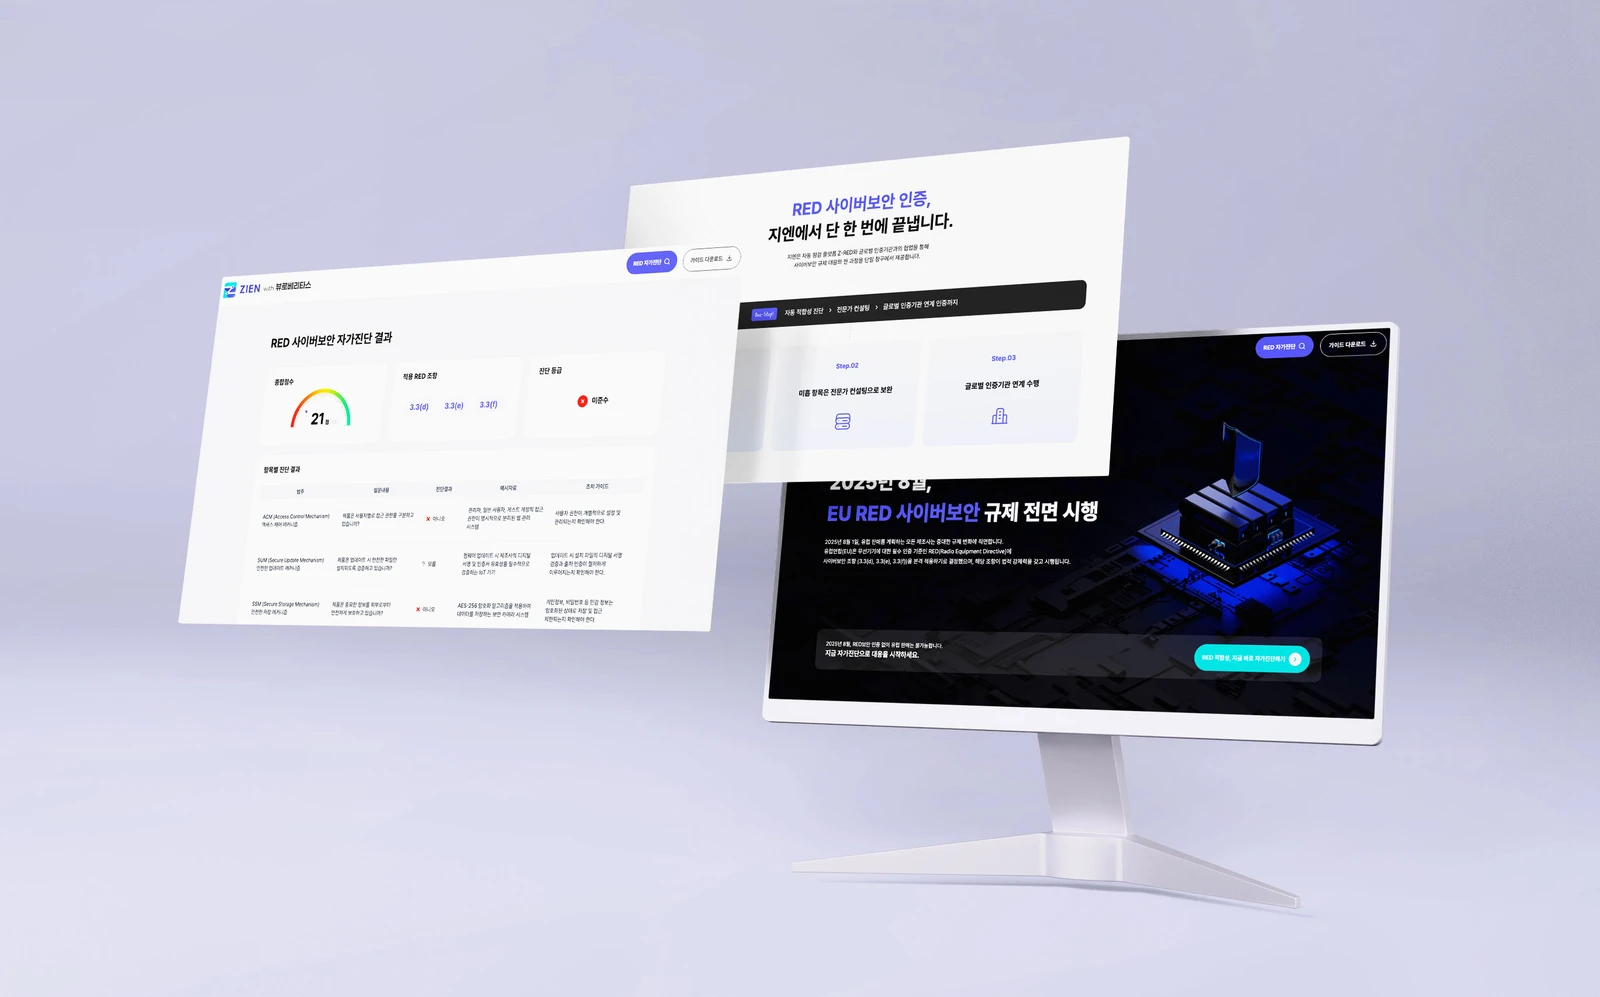
즉, 복잡한 RED 인증 절차를 원스톱으로 지원하여 기업의 인증 리드타임과 비용을 크게 절감합니다.
👉 지엔과 함께라면 인증 대응 시간을 절반 이상 단축할 수 있습니다. 지금 상담을 신청하세요.
RED 3.3은 선택이 아닌 필수
유럽 수출을 목표로 하는 기업에게 RED 3.3 준수 여부는 곧 시장 진입 허가증입니다.
지엔은 전문 컨설턴트를 통해, 기업이 새로운 사이버보안 규제를 빠르고 정확하게 충족할 수 있도록 돕습니다.